대형교회 해킹 정황…교인정보 보호 '비상'
여의도순복음·사랑의교회 침해 정황 확인
교회도 보안 교육 강화 등 정보보호 체계 점검 요구돼
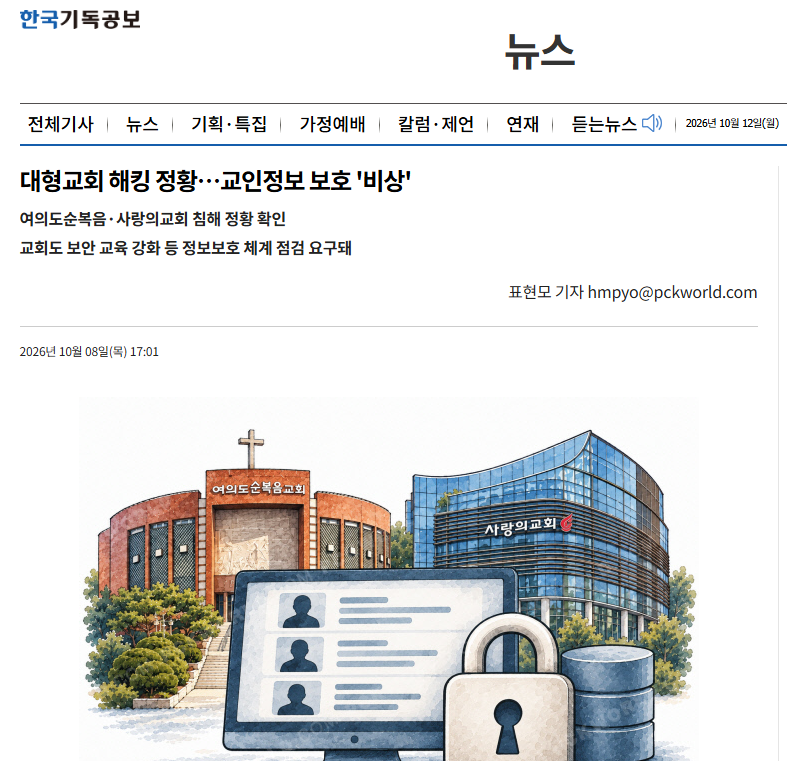
최근 금융권 등을 겨냥한 사이버 공격이 잇따르는 가운데 국내 주요 대형 교회인 기하성 여의도순복음교회와 예장 합동 사랑의교회도 해킹 공격에 노출된 정황이 확인돼 교회들의 교인 정보보호 체계를 강화할 필요성이 제기되고 있다.
최근 주요 언론 매체들의 보도에 따르면 사이버 위협 인텔리전스 기업 오아시스시큐리티가 지난 6일 해외 공격자 서버에서 확보한 공격 도구와 기록, 자료, 계정 정보 등을 분석한 결과 두 교회와 관련된 대규모 교인 정보가 발견됐다고 밝혔다. 오아시스시큐리티는 해킹에 사용된 것으로 의심되는 인터넷주소(IP)를 추적하는 과정에서 해외 공격자 서버에 국내 대형 교회 2곳과 관련된 개인정보 탈취 자료가 저장돼 있는 것을 확인했다.
오아시스시큐리티에 따르면 두 교회 모두 외부에서 접근된 시스템을 거쳐 다른 내부 시스템으로 공격 범위가 확대된 정황이 나타났으며, 교회 관련 자료가 외부 서버로 전송됐을 가능성도 제기됐다. 특히 여의도순복음교회의 경우 공격자가 악성 프로그램인 웹쉘을 이용해 전사적자원관리(ERP) 시스템 서버에 침투한 뒤 데이터베이스 관리자 권한을 확보하고, 이를 통해 다른 내부 시스템과 연결된 서비스에도 접근한 정황이 확인됐다.
[중략]
한편 이번 해킹 정황은 금융권을 비롯한 주요 기관에 대한 사이버 공격이 잇따르는 가운데 확인돼 교회 역시 해킹의 안전지대가 아니며, 교인들의 소중한 개인정보를 갖고 있는 교회가 이를 보호하는 것은 마땅히 감당해야 하는 윤리적인 책임이라는 점에서 정보 보호에 더욱 경각심을 가져야 한다는 목소리가 높아지고 있다. 또한, 이번 두 교회에 대한 해킹에 앞서 지난 9월 23일에는 극동방송의 후원자 관리 시스템에 비정상적인 외부 접근이 확인된 바 있어 교회 이외의 기독교 기관들도 해킹에 대한 대비가 필요한 것으로 드러났다.
이에 대해 교회정보기술연구원 이동현 원장은 "대형교회는 상대적으로 정보보호 시스템을 갖추고 있지만, 교인 정보와 교적관리·헌금 관련 데이터베이스가 하나의 계정으로 연결돼 있거나 망이 분리돼 있지 않으면 한 곳이 뚫렸을 때 다른 시스템까지 침해될 가능성이 있다"며 "교인정보와 헌금정보 등 중요한 자료는 반드시 암호화하고, 각각의 시스템에 대한 접근권한도 분리해 관리해야 한다"고 강조했다.
또한, 이 원장은 "교회 규모와 관계없이 교인정보 등 주요 데이터베이스의 암호화와 접근권한 분리, 관리자 계정의 2단계 인증 등 기본적인 보안체계를 갖추고, AI를 활용한 해킹과 피싱 등 고도화되는 사이버 위협에 대응하기 위해 정보시스템 담당자에 대한 지속적인 보안교육과 관리가 필요하다"고 강조했다.
표현모 기자
출처 : 한국기독공보 https://pckworld.com/article.php?aid=11240892878
대형교회 해킹 정황…교인정보 보호 '비상'
최근 금융권 등을 겨냥한 사이버 공격이 잇따르는 가운데 국내 주요 대형 교회인 기하성 여의도순복음교회와 예장 합동 사랑의교회도 해킹 공격에 노출된 정황이 확인돼 교회들의 교인 정보보
pckworld.com
'Press release' 카테고리의 다른 글
| [굿뉴스] 잇따르는 개인정보 유출…교회도 더 이상 '안전지대' 아니다 (0) | 2026.10.12 |
|---|---|
| [기독공보] 일파만파 쿠팡 유출 사태, "교회도 조심해야" (0) | 2025.12.08 |